Ransomware adalah salah satu ancaman siber paling merugikan bagi bisnis: data dikunci, operasional berhenti, lalu pelaku meminta tebusan. Sepanjang 2026, berbagai laporan menunjukkan ancaman ini tidak lagi hanya menyasar perusahaan besar, tetapi juga UMKM yang sering kali belum memiliki tim IT khusus.
Artikel ini merangkum data terbaru tentang ransomware di Indonesia, cara kerja serangannya, serta langkah-langkah praktis yang bisa langsung diterapkan untuk melindungi data dan kelangsungan bisnis Anda.
Data Terbaru Ancaman Ransomware di Indonesia
Beberapa temuan yang dipublikasikan sepanjang 2026 memberikan gambaran yang perlu diwaspadai pelaku usaha:
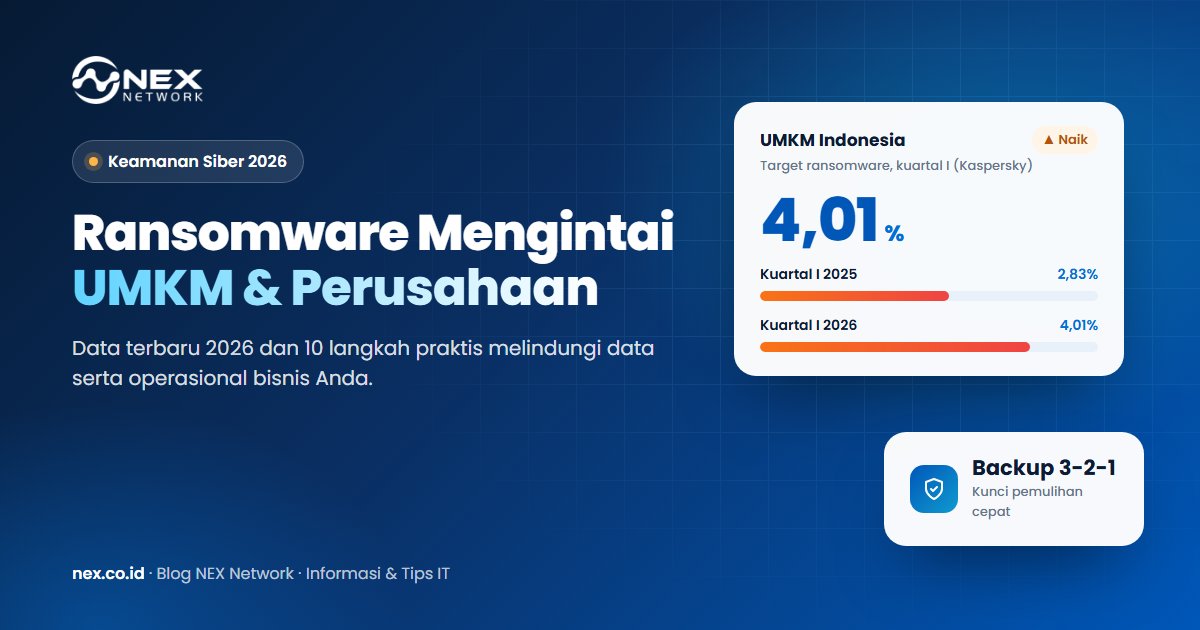
- Serangan ke UMKM meningkat. Data Kaspersky untuk kuartal I 2026 mencatat 4,01% UMKM di Indonesia menjadi target ransomware, naik dari 2,83% pada kuartal I 2025. Angka ini lebih tinggi dari rata-rata Asia Tenggara sebesar 3,51%, dan menempatkan Indonesia di urutan kedua setelah India (4,07%).
- Ancaman sebenarnya kemungkinan lebih besar. Statistik tersebut hanya mencatat tahap akhir serangan, yaitu saat data mulai dienkripsi. Serangan yang berhasil dihentikan lebih awal tidak ikut tercatat.
- Insiden siber sangat umum. Laporan Kaspersky yang dirilis September 2026 menyebut 92% UMKM Indonesia mengalami insiden siber dalam setahun terakhir, dengan phishing dan malware sebagai jenis yang paling sering terjadi.
- Kesiapan pemulihan masih rendah. Survei Synology yang dipaparkan pada Oktober 2026 menemukan hanya 8,4% perusahaan di Indonesia yang merasa sangat siap bertahan dan pulih dari ancaman siber berbasis AI, dan hanya 24% yang sangat yakin dapat memulihkan sistem dengan cepat setelah terkena ransomware.
Apa Itu Ransomware dan Bagaimana Cara Kerjanya?
Ransomware adalah perangkat lunak berbahaya yang mengenkripsi file atau sistem sehingga tidak bisa digunakan, lalu pelaku meminta tebusan untuk membukanya kembali. Banyak kelompok pelaku kini juga mencuri data sebelum mengenkripsi, kemudian mengancam akan menyebarkannya jika tebusan tidak dibayar.
Umumnya, serangan ransomware berjalan dalam beberapa tahap:
- Akses awal melalui email phishing, kata sandi yang bocor atau lemah, aplikasi yang belum diperbarui, atau layanan remote (seperti RDP) yang terbuka ke internet.
- Bergerak di dalam jaringan untuk mencari server, database, dan lokasi backup.
- Mencuri data penting sebagai bahan pemerasan tambahan.
- Mengenkripsi file dan sistem, sering kali juga merusak atau mengenkripsi backup yang terhubung ke jaringan.
- Meminta tebusan dengan tenggat waktu tertentu.
Kenapa UMKM Sering Menjadi Sasaran?
UMKM kerap dianggap sasaran empuk karena beberapa kelemahan yang umum ditemui:
- Tidak memiliki staf IT atau keamanan khusus.
- Satu kata sandi dipakai untuk banyak akun dan tidak memakai verifikasi dua langkah.
- Sistem operasi, aplikasi, plugin website, atau firmware router jarang diperbarui.
- Backup disimpan di komputer atau drive yang sama dengan data utama.
- Karyawan belum terbiasa mengenali email dan pesan phishing.
10 Langkah Melindungi Bisnis dari Ransomware
1. Terapkan backup 3-2-1 dan pisahkan dari sistem utama
Simpan minimal tiga salinan data, di dua media berbeda, dengan satu salinan berada di luar lokasi atau offline. Backup sebaiknya terisolasi dari sistem produksi agar tidak ikut terenkripsi, dan uji pemulihan secara berkala untuk memastikan backup benar-benar bisa dipakai.
2. Aktifkan verifikasi dua langkah (MFA)
Wajibkan MFA untuk email, VPN, panel hosting, dan aplikasi penting. Langkah sederhana ini mencegah pelaku masuk meskipun kata sandi sudah bocor.
3. Rutin memperbarui perangkat lunak
Perbarui sistem operasi, aplikasi kantor, plugin dan tema website, serta firmware perangkat jaringan. Banyak serangan memanfaatkan celah yang sebenarnya sudah ada perbaikannya.
4. Tutup akses remote dari internet
Jangan membuka RDP atau SSH langsung ke internet. Gunakan VPN, batasi alamat IP yang boleh mengakses, dan matikan layanan yang tidak dipakai.
5. Pasang firewall UTM dan segmentasi jaringan
Perangkat Unified Threat Management (UTM) menyaring lalu lintas berbahaya, sementara segmentasi memisahkan jaringan tamu, CCTV, dan server agar serangan tidak mudah menyebar.
6. Saring email sebelum sampai ke karyawan
Gunakan gateway anti spam dan anti virus, serta konfigurasi SPF, DKIM, dan DMARC pada domain perusahaan untuk mengurangi email palsu dan lampiran berbahaya.
7. Batasi hak akses
Berikan akses sesuai kebutuhan pekerjaan. Akun administrator hanya dipakai untuk tugas administrasi, bukan untuk pekerjaan sehari-hari.
8. Latih karyawan mengenali phishing
Ajarkan cara memeriksa alamat pengirim, tautan, dan lampiran, serta biasakan melapor ketika menerima pesan yang mencurigakan.
9. Pantau aktivitas jaringan dan perangkat
Monitoring dan log yang rapi membantu mendeteksi aktivitas tidak wajar sejak awal, sebelum pelaku sempat mengenkripsi data.
10. Siapkan rencana respons insiden
Tentukan siapa yang dihubungi, bagaimana mengisolasi perangkat, dan langkah pemulihan yang harus dilakukan. Rencana tertulis membuat tim tidak panik ketika insiden terjadi.
Jika Bisnis Anda Terlanjur Terkena Ransomware
- Segera putuskan perangkat yang terdampak dari jaringan, termasuk WiFi, untuk mencegah penyebaran.
- Jangan langsung menghapus file yang terenkripsi dan simpan bukti seperti catatan tebusan dan log sistem.
- Hubungi tim IT atau penyedia layanan terkelola Anda untuk menilai cakupan serangan.
- Ganti kata sandi akun penting dari perangkat yang bersih.
- Pulihkan sistem dari backup yang sudah dipastikan bersih.
- Laporkan insiden kepada pihak berwenang, seperti Badan Siber dan Sandi Negara (BSSN).
Membayar tebusan tidak menjamin data kembali dan justru dapat mendorong serangan berikutnya. Karena itu, kesiapan backup dan pemulihan jauh lebih penting daripada berharap pada negosiasi dengan pelaku.
Bagaimana NEX Network Membantu Mengamankan Bisnis Anda
- Managed Service Provider untuk pengelolaan jaringan, server, firewall UTM, dan pemantauan infrastruktur IT.
- Zimbra Mail Server dengan opsi gateway anti spam dan anti virus untuk menyaring email berbahaya.
- Colocation server dan Cloud VPS untuk menyimpan backup di lokasi terpisah dari kantor.
- Hosting dengan Imunify360, proteksi DDoS, dan backup berkala untuk website bisnis.
- Internet Dedicated dengan IP Public statis untuk VPN kantor yang lebih aman.
Kesimpulan
Data 2026 menunjukkan ransomware semakin sering menyasar UMKM di Indonesia, sementara kesiapan pemulihan banyak perusahaan masih rendah. Kombinasi backup yang terisolasi, MFA, pembaruan rutin, penyaringan email, dan rencana respons insiden adalah fondasi yang paling efektif. Mulailah dari langkah yang paling mudah hari ini, lalu lengkapi secara bertahap.
Pertanyaan yang Sering Diajukan
Apakah UMKM benar-benar menjadi target ransomware?
Ya. Data Kaspersky kuartal I 2026 mencatat 4,01% UMKM di Indonesia menjadi target ransomware, naik dari 2,83% pada periode yang sama tahun sebelumnya.
Apakah antivirus saja cukup untuk mencegah ransomware?
Tidak cukup. Antivirus perlu dilengkapi backup yang terisolasi, MFA, pembaruan rutin, penyaringan email, dan pembatasan akses jaringan.
Bagaimana backup yang aman dari ransomware?
Terapkan aturan 3-2-1 dengan minimal satu salinan offline atau terpisah dari sistem utama, lalu uji pemulihannya secara berkala.
Apakah sebaiknya membayar tebusan?
Membayar tebusan tidak menjamin data kembali dan dapat mendorong serangan berikutnya. Prioritaskan pemulihan dari backup dan laporkan insiden kepada pihak berwenang.
Sumber
- Warta Ekonomi, 13 Juli 2026: Waspada, Serangan Ransomware ke UMKM RI Naik Jadi 4,01% pada Kuartal I 2026
- Bisnis.com, 13 Juli 2026: Serangan Ransomware ke UMKM Indonesia Lebih Tinggi Dibandingkan Negara Kawasan
- Bisnis.com, 14 September 2026: Kaspersky: 92% UMKM Indonesia Alami Insiden Siber, Phishing-Malware Paling Sering
- Fortune Indonesia, 13 Oktober 2026: Synology: 9 dari 10 Perusahaan RI Belum Siap Pulih dari Ransomware AI